Este artigo é o resultado de uma investigação realizada pela equipa da Ciberseguridad 720 com o firme propósito de ajustar o portefólio de soluções à realidade atual do contexto de segurança. Nesse sentido, os principais problemas detetados no último ano exigem uma oferta de serviços ágeis, escaláveis e ajustados aos orçamentos e à operação real das PME espanholas, evitando ferramentas sobredimensionadas que ninguém sabe usar.
Não se pode ignorar que são precisamente as pequenas e médias empresas que estão a sofrer o maior impacto neste novo cenário. Não se trata apenas da virulência das ameaças externas, com a Espanha consolidada como um dos países mais atacados do mundo segundo dados da ESET, mas também de uma pressão regulatória crescente que asfixia quem não está preparado. Esta combinação entre cibercrime profissionalizado e conformidade obrigatória transforma a proteção num pilar de sobrevivência. Para a Ciberseguridad 720, um gestor não procura "comprar software", mas sim evitar que um desastre digital lhe pare a produção ou lhe traga uma sanção que comprometa a sua estabilidade financeira.
A metamorfose do cibercrime: do artesanato à indústria tecnológica em 2026
A investigação realizada pela Ciberseguridad 720 evidencia que o panorama da segurança digital em Espanha sofreu uma transformação estrutural sem precedentes. Já não se observa o atacante isolado; pelo contrário, os atores de ameaças adotaram estruturas organizativas que imitam as startups tecnológicas legítimas, oferecendo serviços de suporte, atualizações de malware e modelos de afiliação que "democratizam" o acesso a capacidades ofensivas avançadas. Esta profissionalização industrializada é a causa direta de a Espanha se ter consolidado como o segundo alvo global da cibercriminalidade em 2025, com 122 000 incidentes geridos pelo INCIBE, o que representa um crescimento homólogo de 26%.
Outro fator importante é a inteligência artificial (IA), que atua como o catalisador definitivo desta ofensiva: segundo os dados analisados, 57% das PME espanholas afirmam ter sofrido ataques relacionados com IA nos últimos doze meses. A isto soma-se o aparecimento da chamada IA agêntica, que permite que sistemas autónomos analisem superfícies de ataque, identifiquem vulnerabilidades e executem o exploit mais eficaz em poucos minutos, reduzindo drasticamente o tempo de reação de qualquer equipa de defesa. Além disso, esta tecnologia eliminou as barreiras linguísticas, gerando campanhas hiperpersonalizadas num espanhol empresarial impecável, indistinguível de uma comunicação legítima.
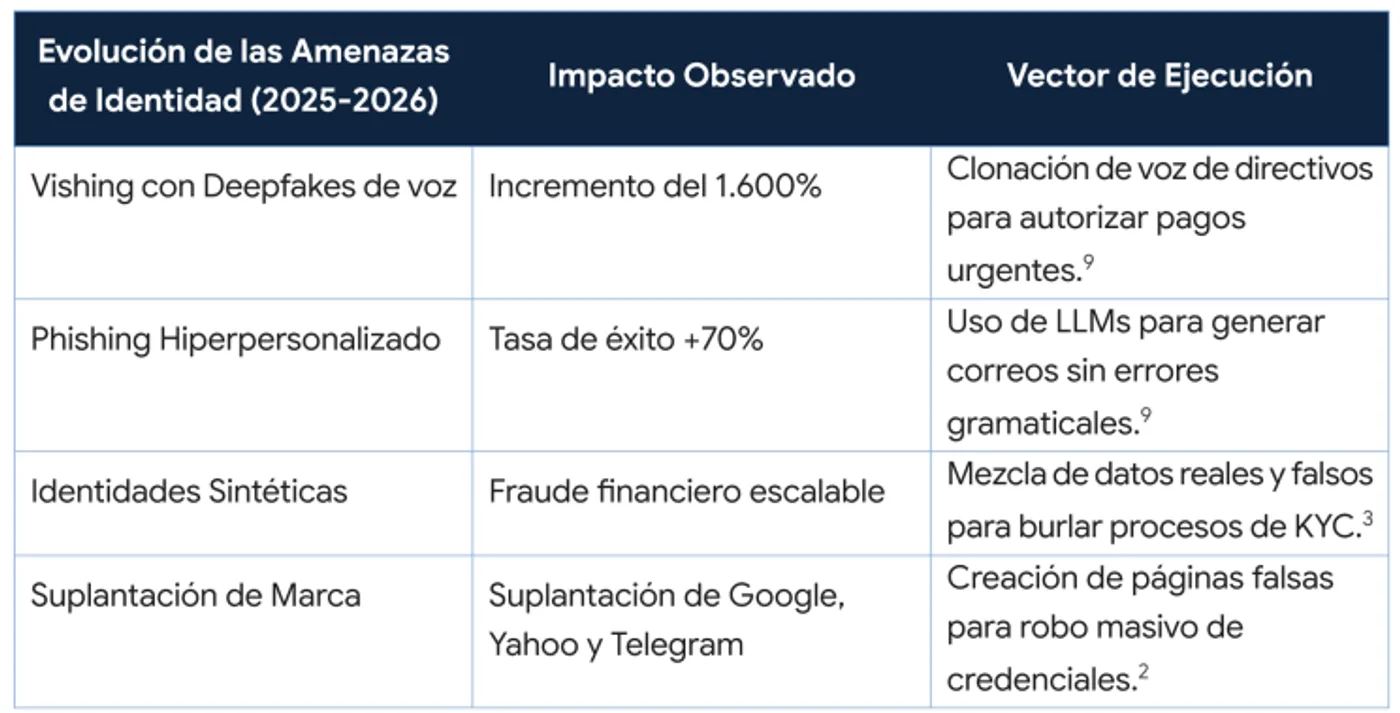
Nesse sentido, a evolução das ameaças de identidade durante o biénio 2025-2026 mostra uma mudança de paradigma para a fraude hiper-realista. A tabela seguinte detalha os vetores de ataque que estão atualmente a comprometer a estabilidade das empresas:
Evolução das ameaças cibernéticas
Impacto assimétrico: setores críticos na mira da cibercriminalidade
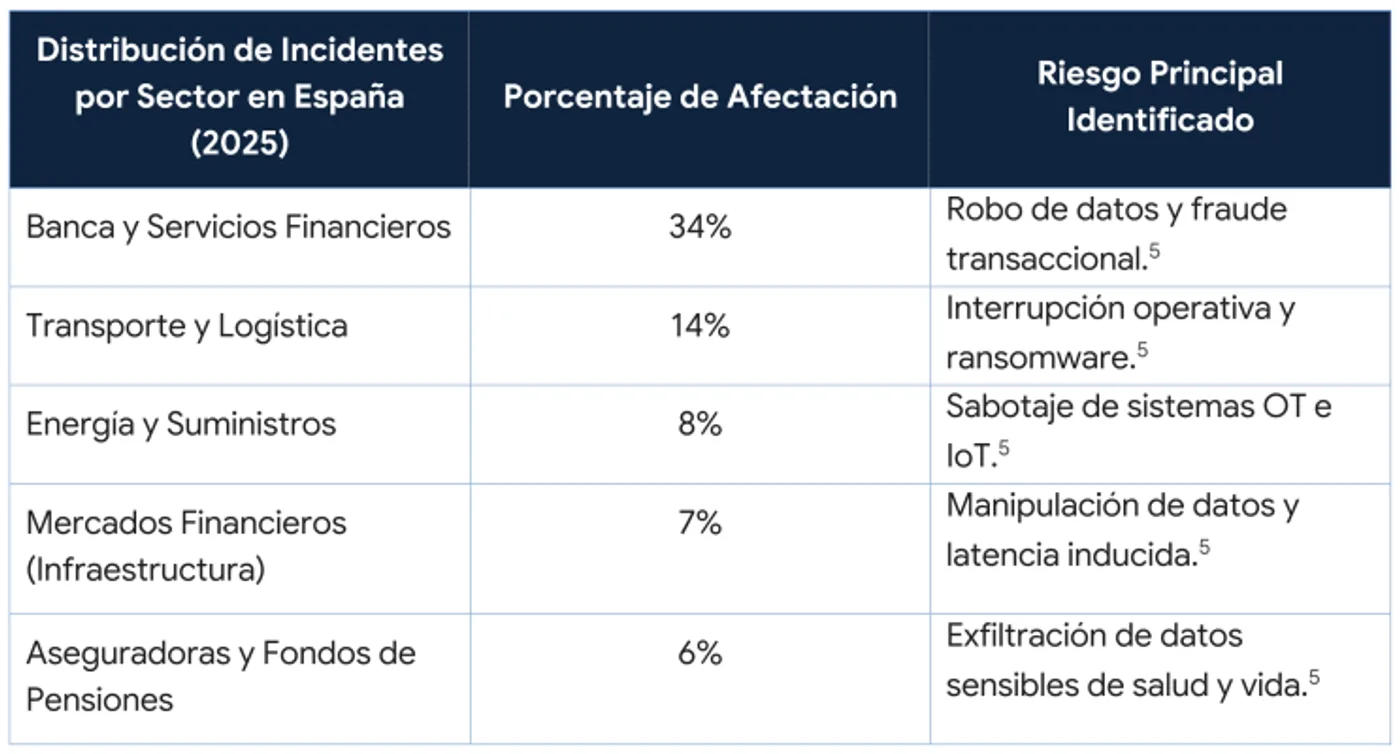
Distribuição de incidentes por setor em Espanha (2025)
À luz dos dados recolhidos na investigação da Ciberseguridad 720, é evidente que a atividade criminosa não se distribui de forma uniforme; pelo contrário, existe uma concentração estratégica de incidentes em setores que garantem o funcionamento de serviços essenciais e a estabilidade económica do país. Tal como ilustra a tabela sobre a Distribuição de Incidentes por Setor em Espanha (2025), os atacantes priorizam alvos em que a interrupção operacional gera a máxima pressão para o pagamento de resgates ou em que a densidade de dados financeiros é elevada. Consequentemente, as PME integradas nestas cadeias de abastecimento enfrentam riscos desproporcionados devido ao seu papel como elos vulneráveis na rede dos grandes operadores.
Por um lado, o setor da banca e dos serviços financeiros continua a ser o alvo prioritário, concentrando 34% dos incidentes reportados. No entanto, convém precisar que este cerco não se limita aos grandes bancos: as PME financeiras, como gabinetes de contabilidade e gestão, mediadores de seguros e empresas de serviços de investimento, sofrem ataques que combinam o roubo de credenciais através de infostealers com o abuso de ferramentas SaaS e APIs mal configuradas. Paralelamente, a exfiltração de dados financeiros alimenta um mercado negro em que a informação roubada é usada para enriquecer futuras campanhas de fraude hiper-realista, multiplicando os danos a longo prazo.
Logo a seguir, o setor dos transportes e logística consolida-se como o segundo mais castigado, com 14% dos incidentes. Esta vulnerabilidade deve-se, em grande medida, à digitalização acelerada da logística e à convergência entre TI (tecnologias de informação) e TO (tecnologia operacional), que expôs sistemas industriais antigos sem proteção adequada. Por isso, um ataque bem-sucedido neste âmbito pode traduzir-se na interrupção total das cadeias de abastecimento nacionais, gerando um impacto económico sistémico que vai além da própria empresa afetada. Do mesmo modo, os setores da energia e utilities (8%) e da indústria transformadora enfrentam riscos de sabotagem e extorsão ligados à geopolítica, em que a utilização de dispositivos IoT industriais sem capacidade de atualização deixa estas PME numa situação de grande fragilidade perante ataques dirigidos.
Por outro lado, é imperativo mencionar o setor do turismo e da hotelaria. Embora as PME turísticas nem sempre sejam classificadas como "operadores essenciais" nas estatísticas globais, a investigação identifica padrões de ataque específicos que aproveitam a sazonalidade e o elevado volume de transações digitais. Foram detetadas fraudes sofisticadas em plataformas de reserva, em que os atacantes se fazem passar por marcas líderes para contactar hóspedes, bem como violações em sistemas de channel managers para o roubo massivo de dados de cartões. Em suma, a conclusão é clara: independentemente do setor, os criminosos procuram o caminho de menor resistência. Por isso, para a Ciberseguridad 720, a proteção de uma PME não pode ser genérica; deve responder aos riscos verticais específicos da sua atividade económica para garantir a continuidade do negócio.
Falhas evitáveis: erros críticos de higiene digital na gestão da PME
Apesar de 92% das empresas espanholas preverem aumentar o investimento em cibersegurança este ano, a eficácia destas defesas é recorrentemente comprometida por falhas elementares de higiene digital. Nesse sentido, a investigação da Ciberseguridad 720 sublinha que o fator humano continua a ser o elo mais explorado, uma vez que os ataques atuais são concebidos para manipular a confiança e a sensação de urgência dos colaboradores. De facto, a falta de uma formação contínua e realista deixa as equipas desarmadas perante técnicas de engenharia social que, graças à IA, são hoje praticamente indistinguíveis da realidade.
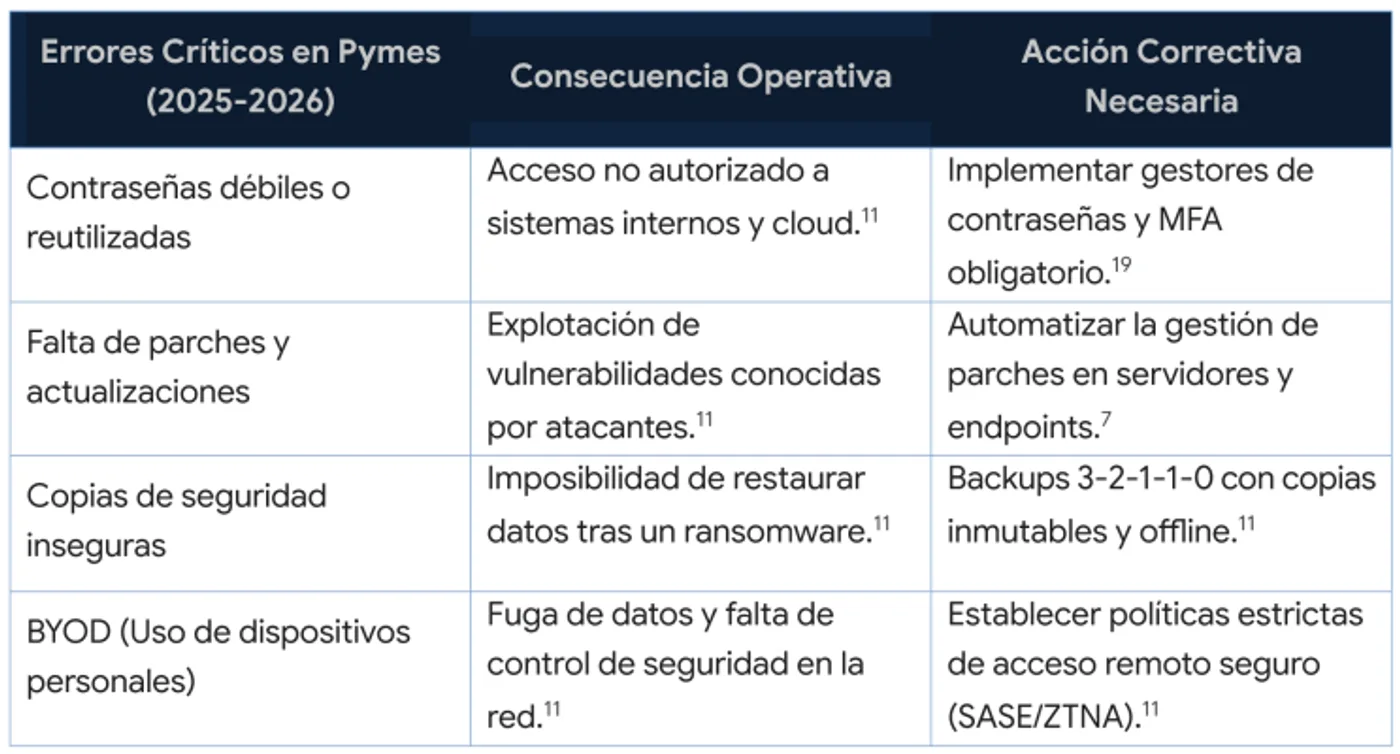
Por conseguinte, é imperativo identificar as falhas estruturais que transformam uma vulnerabilidade teórica num desastre operacional. A seguir analisam-se os erros críticos detetados no tecido empresarial espanhol durante o biénio 2025-2026, juntamente com as ações corretivas que a gestão deve liderar:
Erros e medidas corretivas
Da obrigação regulatória à vantagem competitiva: o novo paradigma de 2026
Na conjuntura atual, o enquadramento legislativo em Espanha deixou de ser uma recomendação de boas práticas para se transformar num quadro de exigência incontornável. Com a consolidação da Diretiva NIS2 e do Regulamento DORA para o setor financeiro, a conformidade regulatória situa-se agora no centro da estratégia empresarial. Nesse sentido, as PME espanholas estão sob escrutínio não só das autoridades competentes, mas também dos seus próprios clientes empresariais, que, por imperativo legal, já não se podem dar ao luxo de ter fornecedores que representem um risco para a sua própria resiliência.
Dito isto, a Diretiva NIS2 atua como o principal catalisador desta mudança, alargando drasticamente o leque de entidades abrangidas. Não é por acaso que as PME que operam como elos essenciais em setores como a energia, os transportes ou a saúde têm hoje de demonstrar uma maturidade técnica robusta para evitar sanções que, em casos de negligência, podem atingir 2% do seu volume de negócios global. Este "efeito cascata" impõe a necessidade de realizar auditorias de segurança rigorosas e planos de resposta a incidentes que garantam a rastreabilidade de toda a cadeia de abastecimento. Por isso, o que antes era visto como um custo administrativo revelou-se em 2026 um requisito indispensável para concorrer e manter contratos de grande dimensão.
Paralelamente, este cenário de pressão regulatória impulsionou uma transformação positiva na governação das organizações. Segundo os dados analisados pela Ciberseguridad 720, observa-se uma aproximação histórica do Responsável de Segurança da Informação (CISO) à gestão de topo: 76% dos CISO em Espanha já reportam diretamente à comissão executiva, face a 53% no ano anterior. Além disso, nas empresas mais resilientes está a emergir a figura do BISO (Business Information Security Officer), cuja missão é alinhar a proteção técnica com os objetivos de rentabilidade. Desta forma, a cibersegurança deixa de ser um "travão" operacional para se tornar um facilitador que permite à empresa operar com confiança em mercados digitais complexos.
Em última análise, enfrentar as ameaças de 2026 exige passar de modelos reativos para uma estratégia de "segurança desde a conceção" baseada no modelo Zero Trust. Uma vez que o perímetro tradicional se desvaneceu com o crescimento do teletrabalho e da infraestrutura na cloud, a premissa "nunca confiar, verificar sempre" é a única defesa eficaz. Isto exige, por um lado, uma segmentação de rede rigorosa que impeça que uma falha num dispositivo isolado se transforme num desastre sistémico e, por outro, uma gestão de identidades e acessos (IAM) baseada em autenticação biométrica e condicional.
Em suma, a resiliência não é um estado estático, mas uma capacidade dinâmica que distingue as empresas que vão liderar o mercado das que vão desaparecer perante o primeiro embate sério. Chegados aqui, a gestão deve colocar a si própria uma questão fundamental: perante a pressão da NIS2 e a sofisticação dos ataques atuais, a sua organização está realmente protegida ou está simplesmente à espera de que a falta de preparação lhe apresente a fatura definitiva?
Continue a explorar o mesmo tema com mais leituras práticas já disponíveis no blog.
Publicado 21/01/20264 min de leitura
Blindaje 720: as 5 falhas que ameaçam a sobrevivência das PME espanholas em 2026
Phishing, ransomware, fraude do CEO, ataques à cadeia de abastecimento e engenharia social: as cinco ameaças à continuidade das PME espanholas e como se preparar.
Os seus colaboradores já usam IA com dados de clientes?
A Shadow AI é uma das maiores falhas de segurança nas PME. Como permitir que a equipa use IA com segurança, sem expor dados confidenciais nem arriscar sanções do RGPD.